Ingeniería detrás de una ataque MITM mediante ARP Spoofing
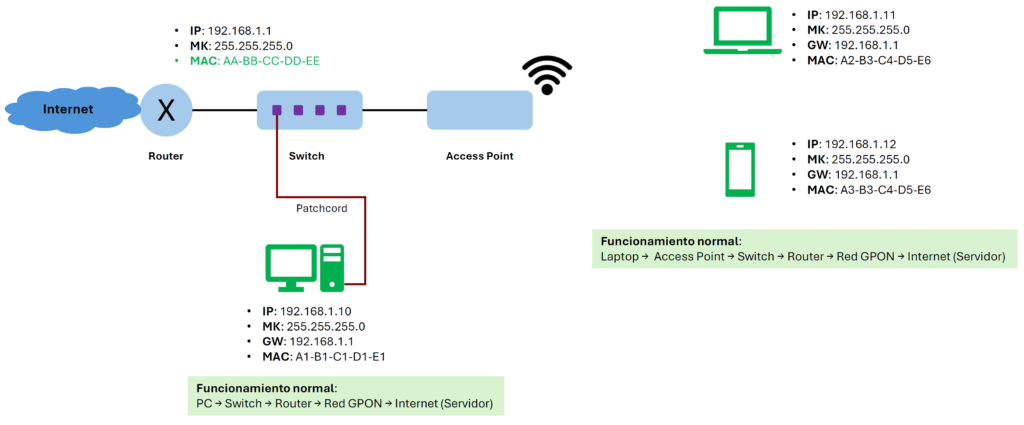
La mayoría de hogares en Perú se conecta a Internet mediante Fibra Óptica al Hogar (FTTH). La señal viaja desde la OLT del operador, pasa por splitters ópticos y llega al ONT instalado en casa. Ese equipo, al que solemos llamar «módem-router», en realidad concentra cuatro funciones: módem óptico, router con NAT/firewall/DHCP, switch y punto de acceso Wi-Fi. Desde el ONT hacia adentro empieza la Red de Área Local. Esa es justamente la zona vulnerable. Ahí es donde ocurre el ARP Spoofing.
Para entender el ataque hay que revisar el protocolo ARP. Su función es mapear direcciones IPv4 de Capa 3 hacia direcciones MAC de Capa 2. Cuando un equipo necesita salir a Internet, envía un mensaje broadcast preguntando por la MAC de su gateway. El router responde en unicast y el equipo guarda ese dato en su tabla ARP. El problema es que ARP no verifica quién responde. Un atacante dentro de la misma red puede enviar respuestas falsas y hacerse pasar por el gateway. La demostración lo muestra con claridad: la tabla ARP de la víctima cambia y la MAC del router 192.168.1.1 pasa a ser la del equipo del ciberdelincuente. Desde ese momento todo el tráfico pasa por el atacante antes de llegar al router. Es un ataque Man in the Middle. Con un analizador de protocolos como Wireshark, ese tráfico puede leerse. Si el sitio web no usa cifrado, credenciales como usuario y contraseña quedan expuestas en texto plano.
Ley de delitos informáticos
Este contenido tiene fines estrictamente educativos y de concientización. En el Perú, la Ley N° 30096, Ley de Delitos Informáticos, sanciona estas conductas de forma expresa. El artículo 2 castiga el acceso ilícito a un sistema informático. El artículo 3 sanciona el atentado contra la integridad de datos informáticos. El artículo 7 penaliza la interceptación de datos informáticos en transmisiones no públicas, con pena privativa de libertad no menor de tres ni mayor de seis años. Conocer la ingeniería detrás del ataque nos permite defendernos mejor. Navegar solo por sitios HTTPS, evitar redes Wi-Fi públicas para operaciones sensibles y segmentar la red doméstica son medidas simples que reducen el riesgo.